Connectez vous à votre vCenter et dans le menu « Gestion des Certificats »

Re-mettre votre login/password avec localhost comme destination.
Allez sur __MACHINE_CERT et Action puis remplacer :
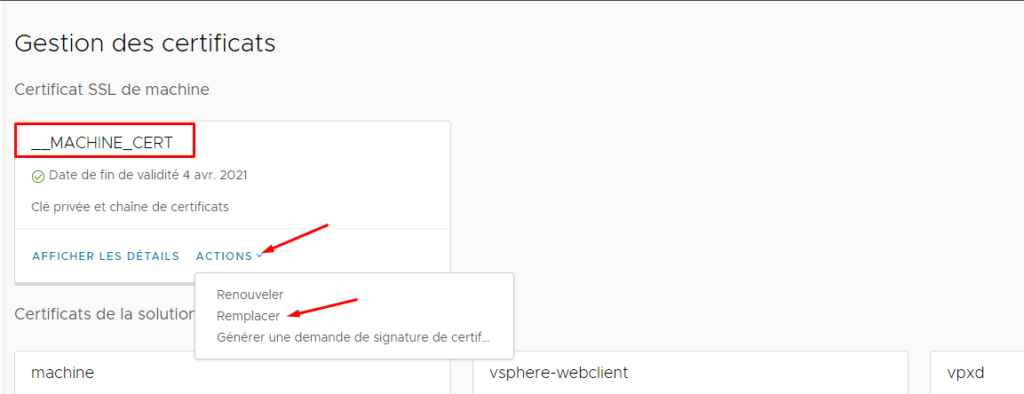
Nous utilisons ACME pour générer les certificats (je ne detaillerai pas ici comment utiliser ACME)
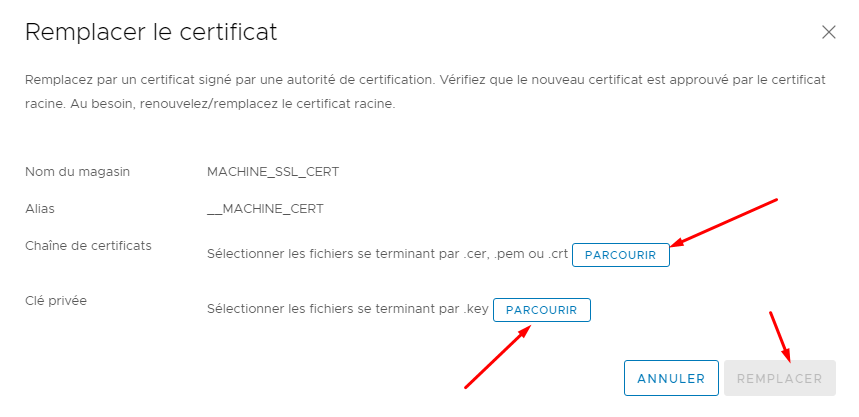
charger vos certificats :
Chaîne de certificats -> fullchain.cer
Clé privé -> fichier.key
Puis remplacer :
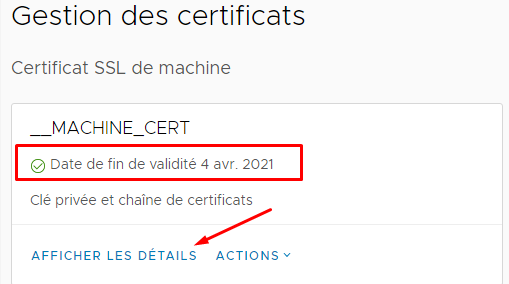
Vous pouvez voir que votre certificat est chargé en regardant la date d’expiration de celui-ci ou « afficher les détails »
Il ne reste plus qu’à recharger le service http afin de prendre en compte le nouveau certificat.
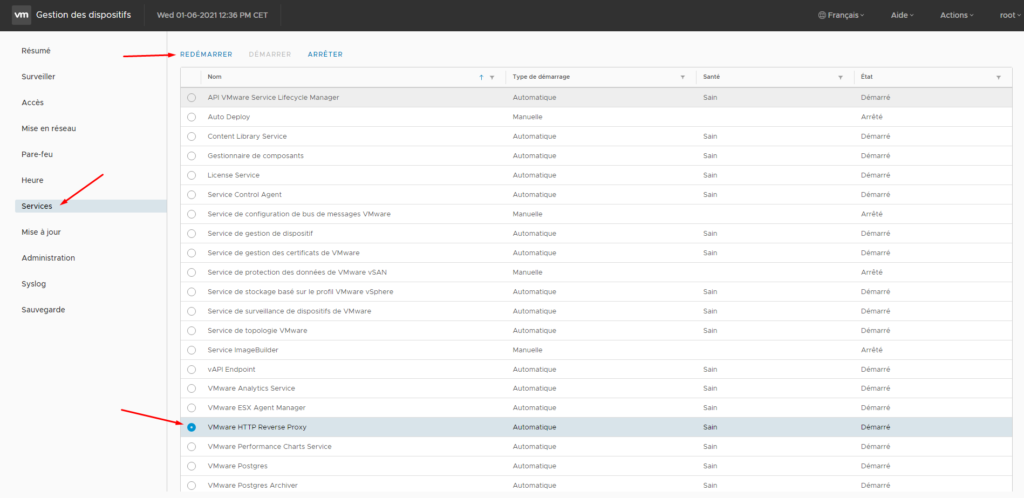
Rendez-vous dans l’admin du vcenter https://monvcenter.local:5480
Puis dans services, recherchez « VMware HTTP Reverse Proxy » et cliquez sur « REDEMARRER » en haut
Recharger votre navigateur et c’est bon 🙂