Nous allons voir comment mettre en place l’authentification LDAP Active Directorysur pfSense.
Configuration DNS
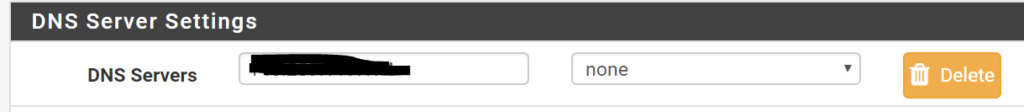
Dans le champ « DNS Servers » se trouvant dans « System/General Setup » au niveau de la section « DNS Server Settings » on précise l’adresse IP du contrôleur de domaine Active Directory.
Préparation des utilisateurs
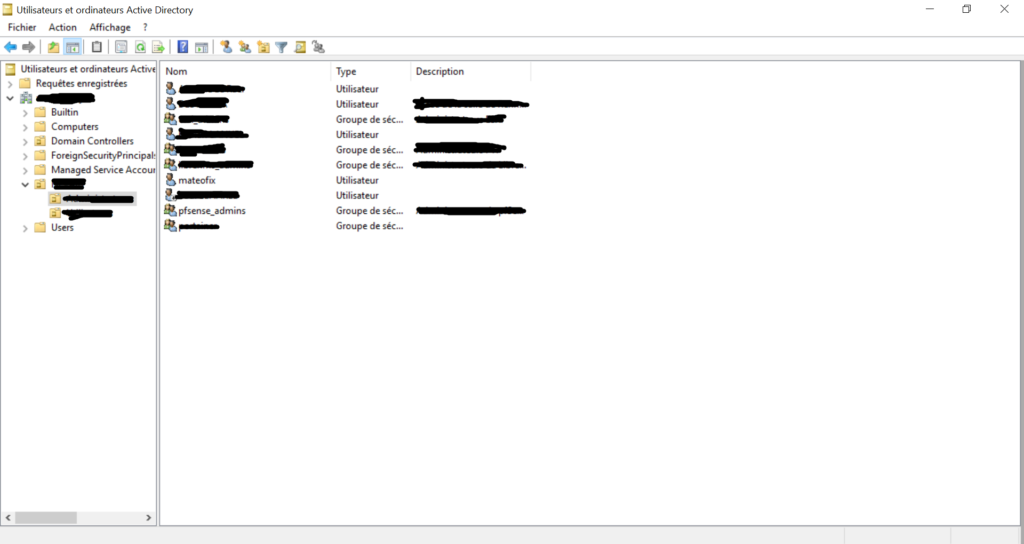
Sur le serveur AD il faut créer un groupe avec le nom « pfsense_admins« , puis intégrer les utilisateurs au sein de ce groupe.
Configuration Active Directory
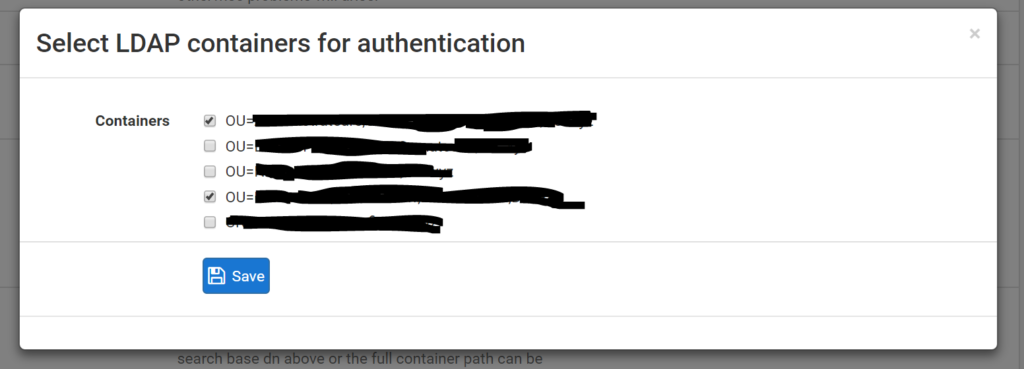
On ajoute notre contrôleur de domaine Active Directory dans pfSense, pour cela on se rend dans « System/User Manager/Authentification Servers » et « Add« .
Descriptive name : Mon contrôleur de domaine*
Type : LDAP
Hostname or IP address : exemple.com
Port value : 389
Transport TCP : Standard
Search Scope : Entire Subtree
Base DN : DC=exemple,DC=com
Authentication containers : OU=ENTREPRISE,DC=exemple,DC=com
Bind credentials : EXEMPLE\bind
User naming attribute : samAccountName
Group naming attribute : cn
Group member attribute : memberOf
Group Object Class : posixGroup
Test
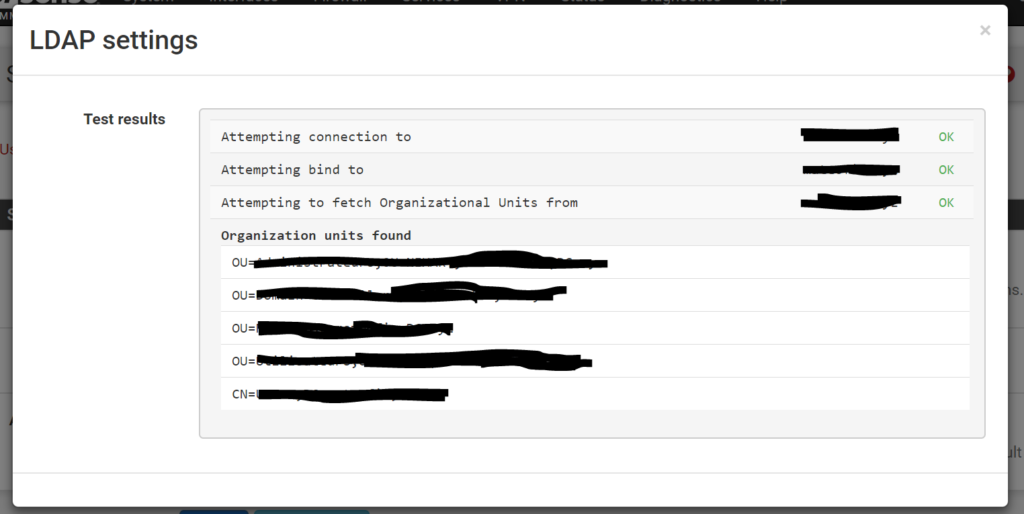
Dans « System/User Manager/Settings » on vérifie que tout fonctionne.
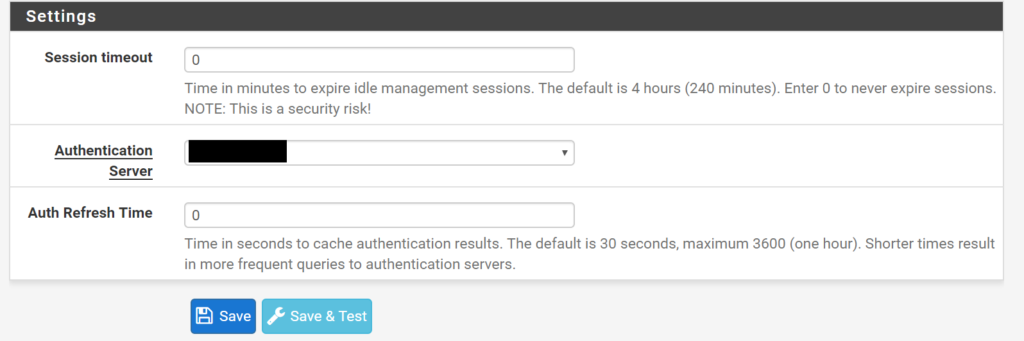
Vous devez obtenir le même résultat que sur l’image ci-dessous.
Création du groupe
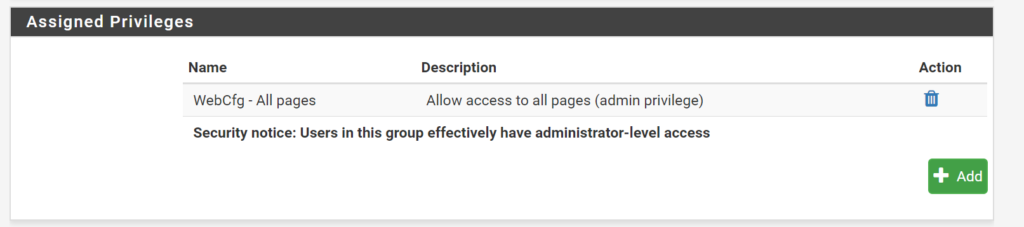
Dans « System/User Manager/Groups » on va créer le groupe portant le même nom que celui créer sur le serveur AD puis on lui affecte les droits de la même manière que ci-dessous.
La procédure est terminée, il vous est désormais possible de vous connecter avec votre base de données utilisateurs Active Directory sur votre pfSense.